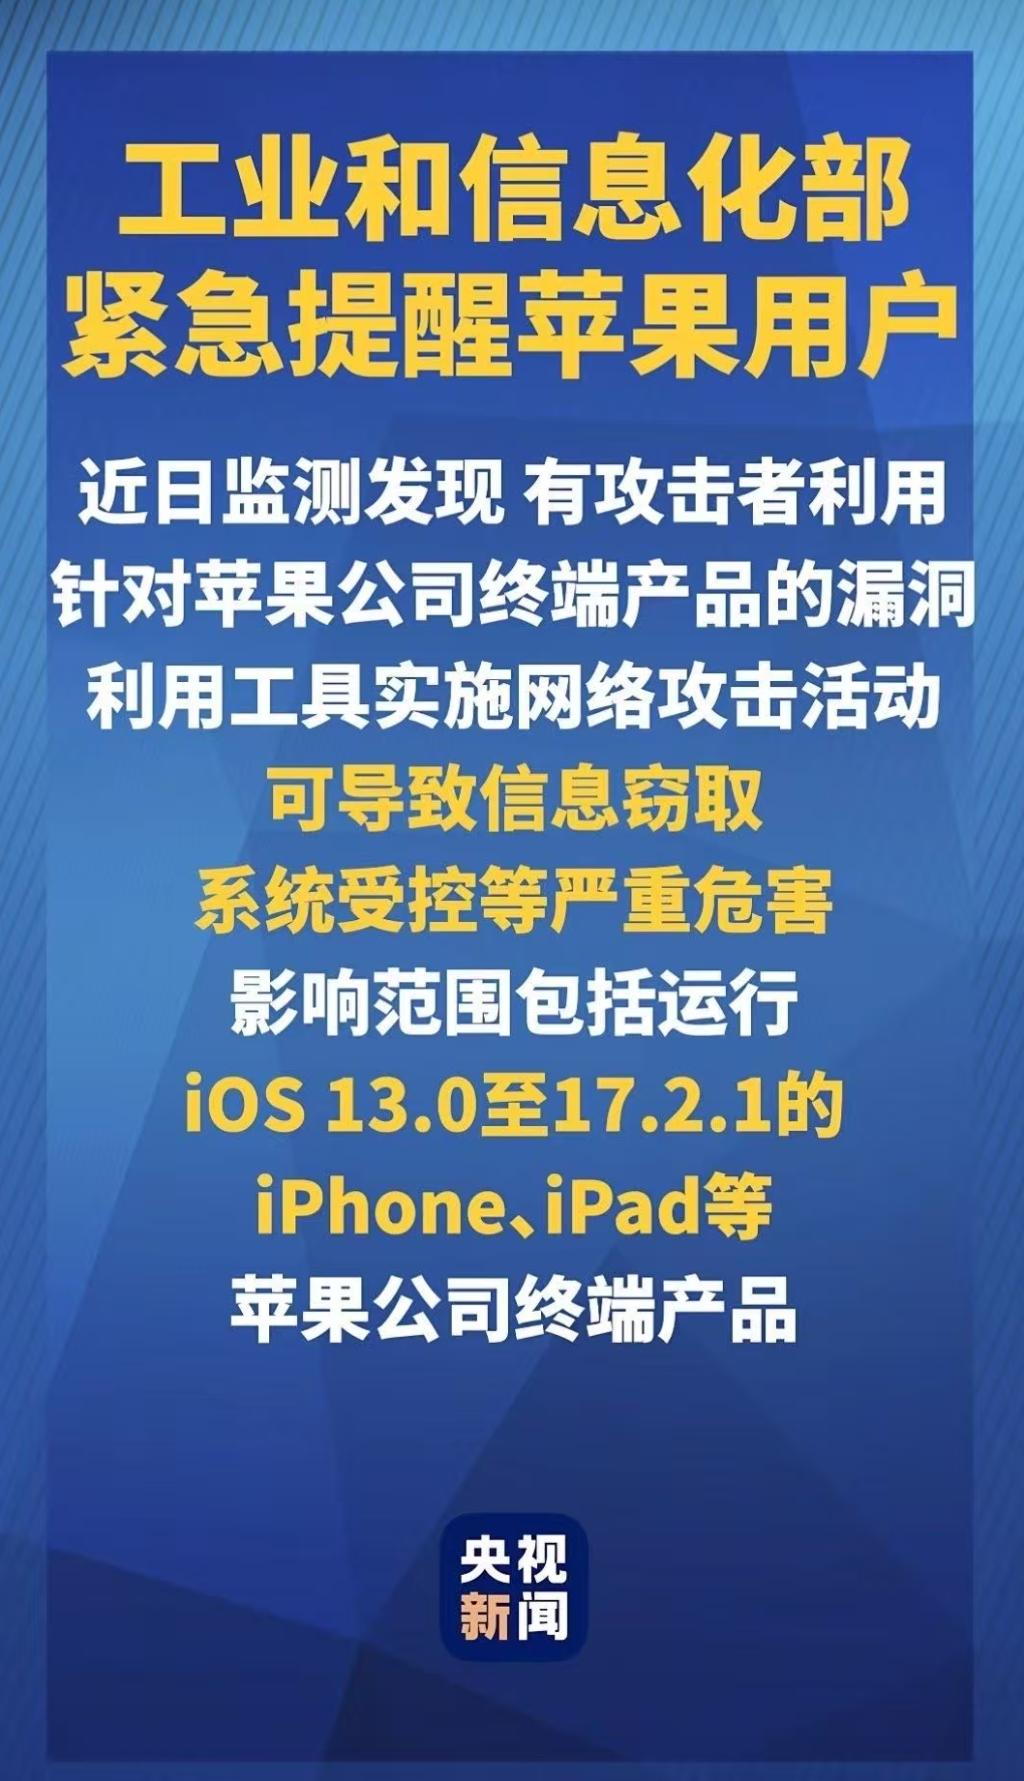
据工业和信息化部网络安全威胁和漏洞信息共享平台4月3日消息,网络安全威胁和漏洞信息共享平台(NVDB)近日监测发现,有攻击者利用针对苹果公司终端产品的漏洞利用工具实施网络攻击活动,可导致用户信息被窃取、设备系统被远程控制等严重危害。
影响范围包括运行iOS 13.0至17.2.1版本的iPhone、iPad等苹果终端设备。
攻击者通过短信、邮件或网页投毒等方式,诱导用户使用Safari浏览器访问包含恶意代码的网页,综合利用终端设备中存在的安全漏洞,向受害终端产品植入远程控制木马,窃取用户敏感信息,获取最高权限并控制。
针对这一风险,工信部建议使用苹果公司终端产品的用户做好风险排查,尽快通过升级系统版本和安装安全补丁等方式修复相关漏洞(可参考苹果公司安全更新公告:https://support.apple.com/zh-cn/100100)。用户应留意系统更新通知和苹果公司发布的最新安全更新公告,及时升级最新安全版本。
同时,用户应强化使用安全意识,避免点击来源不明或可疑的链接,以防范网络攻击风险。
来源|南方都市报